
Un gros volume d'installations ne veut pas dire que l'acquisition fonctionne. En marketing mobile, la plus grande menace n'est pas la hausse des CPI, c'est de payer pour des installations qui n'ont jamais été de vrais utilisateurs.
Dans cette étude de cas, nous montrons comment une app mobile européenne a découvert que plus de 80 % de ses installations attribuées étaient très probablement frauduleuses, alors que les campagnes semblaient en pleine forme. Ce qui rend ce cas intéressant, c'est l'origine du trafic : il était vendu par une agence d'acquisition française réputée, pas par un réseau obscur dont personne n'avait entendu parler. Derrière des dashboards rassurants, l'entreprise vivait une tout autre réalité : la rétention baissait régulièrement, l'engagement restait faible, le revenu ne suivait pas la hausse des volumes, et la qualité des nouveaux utilisateurs posait de sérieuses questions.
Pour comprendre ce qui se passait, Scalebay a mené un audit complet du trafic, qui a révélé des indicateurs de fraude publicitaire mobile à grande échelle. Cette étude de cas explique comment l'analyse des données d'attribution, du comportement des utilisateurs et des schémas de trafic a mis au jour des installations frauduleuses que le reporting classique n'avait pas détectées, et comment l'audit s'est conclu par un remboursement significatif pour le client.
Le défi : de bons chiffres, un business qui recule
Comme beaucoup d'éditeurs d'apps en phase de croissance, le client mesurait surtout le succès de ses campagnes au volume d'installations et au coût par installation. Le trafic passait par une agence UA française connue, avec de solides références, donc personne n'avait de raison d'aller voir plus loin. Pourtant, alors que les chiffres suggéraient une bonne performance, plusieurs indicateurs business ont commencé à partir dans l'autre sens.
La première analyse des données a fait ressortir quatre problèmes :
- Une rétention à J7 et J30 en baisse
- Un faible engagement des utilisateurs nouvellement acquis
- Peu de conversions en aval
- Une acquisition payante qui grossissait sans aucune croissance correspondante des métriques business
Les campagnes continuaient à livrer des installations, mais ces installations créaient de moins en moins de valeur. La question est devenue simple : les campagnes attiraient-elles de vrais utilisateurs, ou généraient-elles juste du volume ? Nous savions déjà que quelque chose clochait.
L'audit : une plongée source par source
Plutôt que de nous fier aux seuls dashboards d'attribution, nous avons audité le trafic d'acquisition du client source par source, avec la méthode que nous appliquons dans notre travail data et KPI. L'enquête s'est concentrée sur les signaux comportementaux qui trahissent souvent une activité frauduleuse cachée sous les métriques de performance habituelles.
L'audit couvrait :
- L'analyse de performance par partenaire et sous-partenaire
- La distribution horaire des installations
- La validation géographique
- L'analyse des cohortes de rétention
- Le comportement clic-vers-installation
- La détection des pics d'installations
- La comparaison de l'attribution entre plateformes
Au lieu de demander « combien d'installations ont été générées ? », nous avons posé une question bien plus importante : « ces installations se comportent-elles comme de vrais utilisateurs ? »
Ce que nous avons trouvé
L'analyse a révélé plusieurs indicateurs indépendants d'une fraude publicitaire mobile sophistiquée. Une anomalie isolée ne prouve pas grand-chose, mais plusieurs schémas cohérents sur plusieurs sources de trafic dessinent un tableau sans équivoque.
1. Des horaires d'installation anormaux
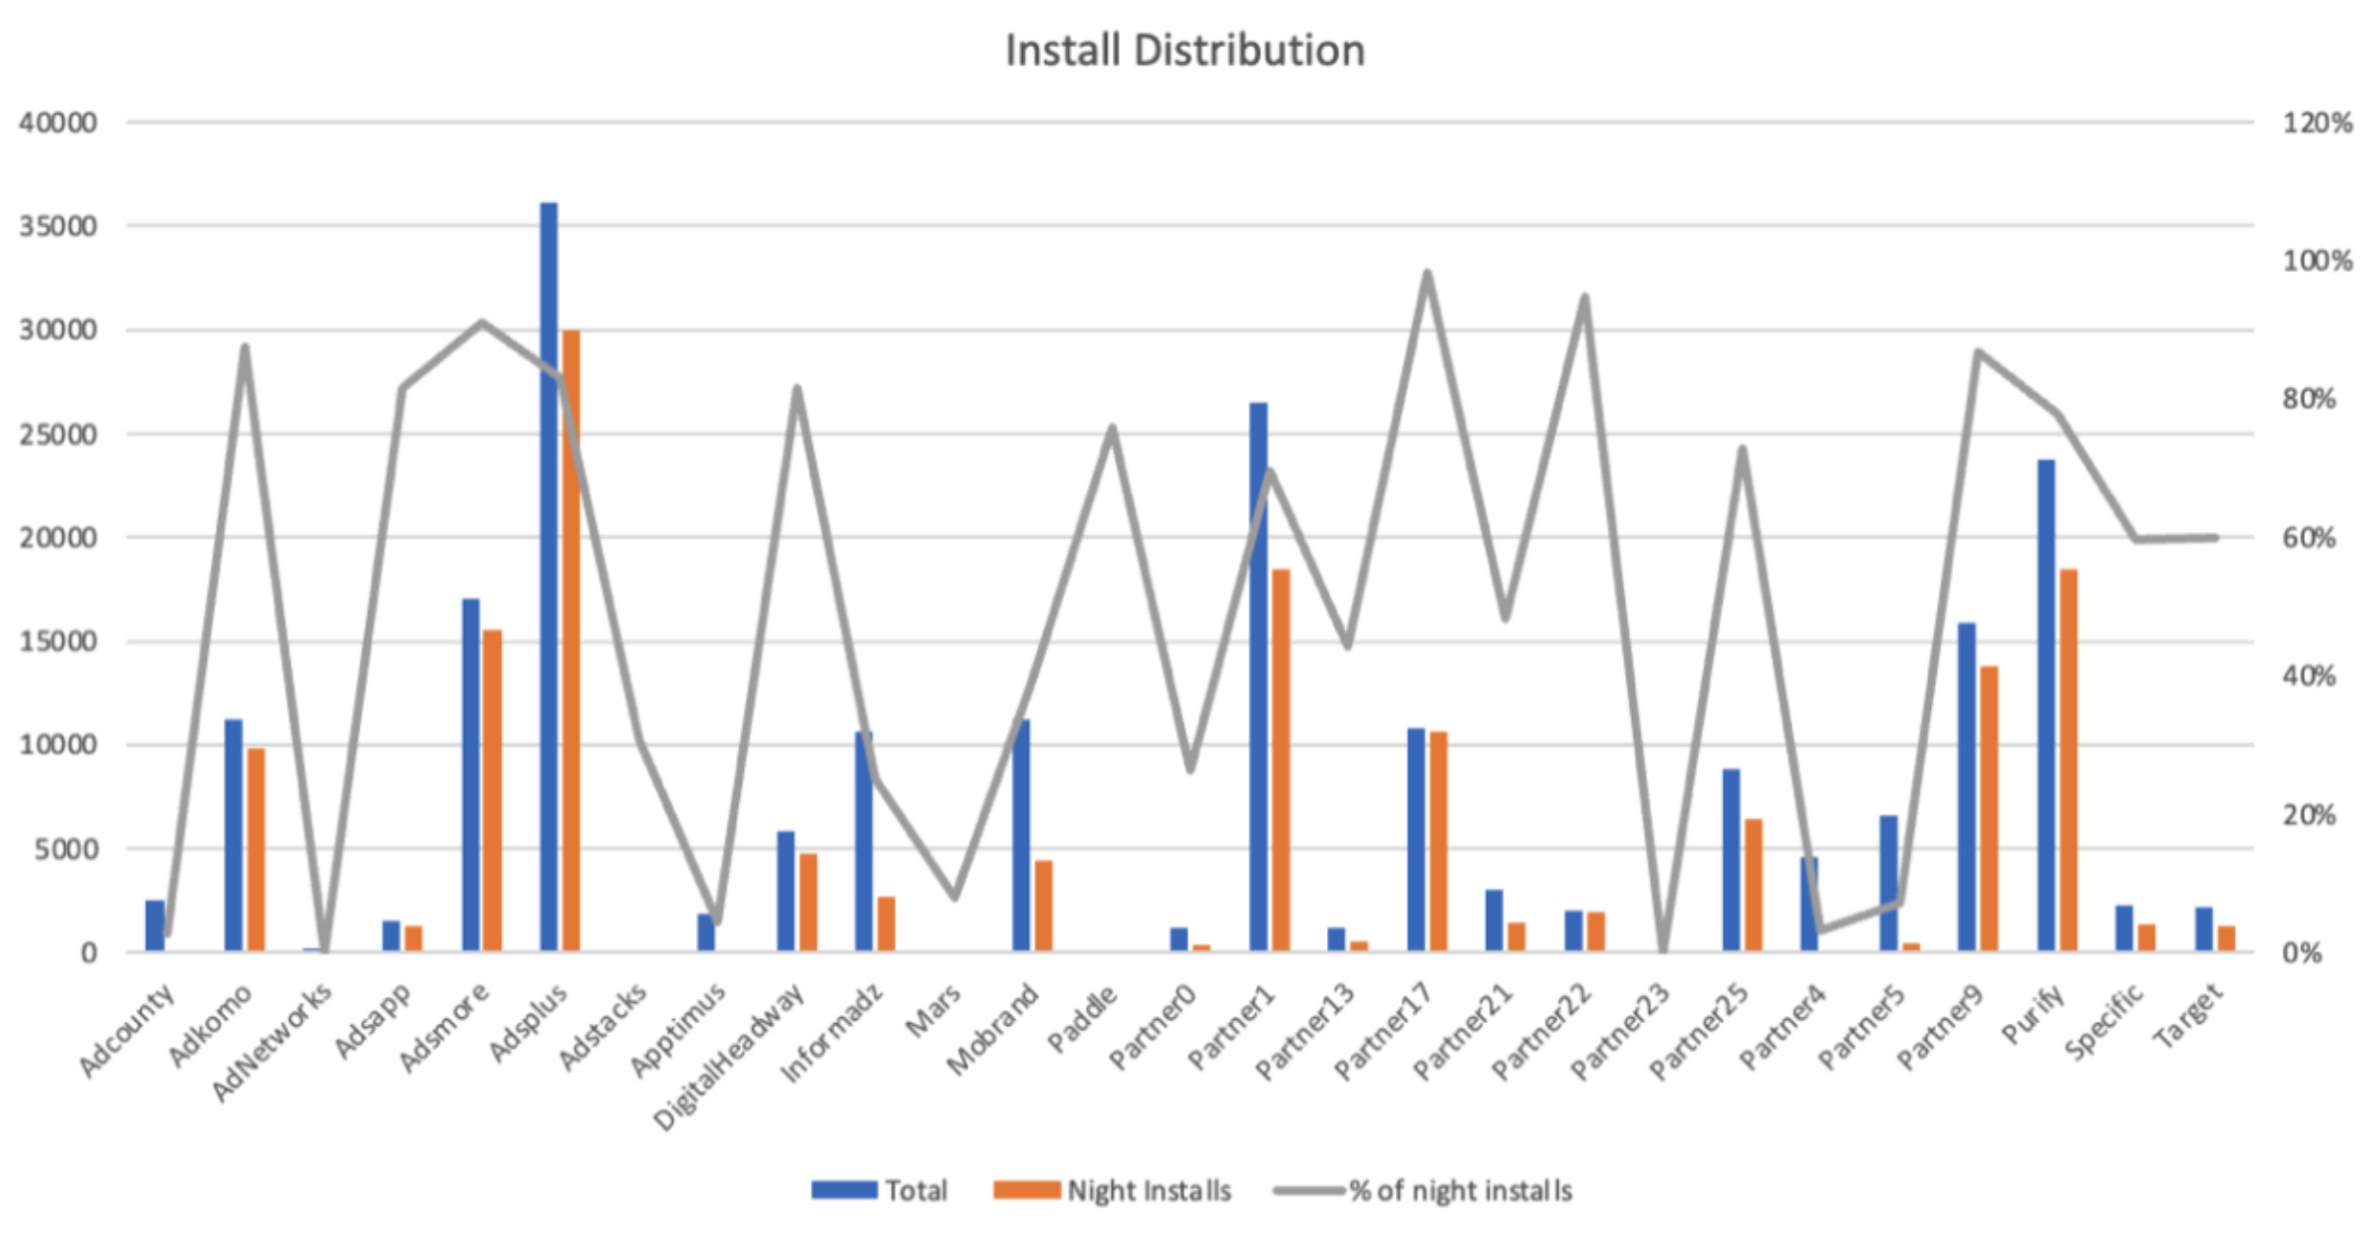
L'un des premiers signaux d'alerte a été l'heure de la journée. Près de 70 % de toutes les installations attribuées avaient lieu entre minuit et 8 h du matin. Pour une app grand public, les installations culminent normalement en journée et en soirée, quand les gens parcourent réellement les stores et voient les publicités. Sur plusieurs sous-sources vendues par l'agence, entre 70 % et près de 90 % des installations arrivaient systématiquement de nuit, un schéma tout simplement incompatible avec un comportement réel.
2. Des pics d'installations incompatibles avec un usage normal
Des campagnes saines produisent un flux d'installations relativement régulier sur la journée. Ici, plusieurs sources généraient des rafales soudaines, avec une part importante du volume quotidien qui tombait en quelques minutes. Ces pics récurrents apparaissaient sur différents partenaires et différentes périodes, ce qui indique une activité automatisée plutôt qu'une demande réelle.
3. Du trafic hors du marché ciblé
Les campagnes visaient des utilisateurs en France. L'audit a trouvé des installations provenant de pays hors de la cible, que personne n'avait demandés ni anticipés. Une distribution géographique inattendue est un marqueur classique de trafic invalide, surtout combinée à des horaires anormaux et aux autres anomalies comportementales.
4. Des écarts d'attribution
La preuve la plus forte est venue de la comparaison entre les données de la plateforme d'attribution et le reporting des stores eux-mêmes. Plus de 80 % des installations attribuées ne pouvaient pas être rapprochées des données officielles des plateformes. Cet écart entre installations déclarées et installations vérifiées était le signe le plus clair qu'une large part de l'activité d'acquisition n'était tout simplement pas réelle.
La cause : le SDK spoofing
Pris ensemble, ces signaux correspondaient à une forme connue de fraude publicitaire mobile : le SDK spoofing. Contrairement à la fraude au clic, le SDK spoofing fabrique de faux événements d'installation en simulant la communication entre le SDK d'une app et la plateforme d'attribution. Sur les dashboards, ces installations paraissent légitimes. En réalité, aucun utilisateur n'a peut-être jamais téléchargé ni ouvert l'app. Comme ces faux événements respectent les règles d'attribution, un annonceur peut continuer à payer du trafic frauduleux pendant des mois pendant que la performance se dégrade en silence.
Le fait que le trafic soit revendu par une agence réputée ne le rendait pas plus propre. L'agence achetait auprès de sous-réseaux qu'elle ne contrôlait pas entièrement, et les installations falsifiées passaient sans contrôle. C'est précisément l'angle mort que la Fraud Prevention Suite d'Adjust et Protect360 d'AppsFlyer sont conçus pour fermer : les deux intègrent une détection du SDK spoofing fondée sur la signature des échanges SDK et sur les anomalies de comportement, et les deux rejettent les installations suspectes avant qu'elles ne soient attribuées et facturées. Ici, ni l'un ni l'autre n'était activé sur le compte.
Les résultats
L'enquête a identifié plusieurs indicateurs indépendants d'acquisition frauduleuse, et leur ampleur a surpris le client comme notre équipe :
- Plus de 80 % des installations déclarées présentaient des écarts d'attribution importants
- Près de 70 % des installations avaient lieu à des heures nocturnes anormales
- 70 à 90 % des installations de plusieurs sous-sources suivaient les mêmes schémas horaires suspects
- Plusieurs sources de trafic affichaient des pics d'installations récurrents typiques d'un comportement automatisé
- Des incohérences géographiques indiquaient une activité hors du ciblage des campagnes
- Plusieurs indicateurs de fraude indépendants convergeaient vers un SDK spoofing à grande échelle
Le rapport d'audit a été partagé avec l'agence. Face aux preuves, l'agence a accordé un remboursement significatif au client pour le trafic invalide, et les sous-sources concernées ont été coupées. Au-delà du remboursement, le client est ressorti avec une vision bien plus nette de la qualité de son trafic, et évalue désormais ses partenaires sur des données comportementales plutôt que sur le seul volume d'installations.
Les leçons pour notre équipe et pour les marketeurs mobiles
Le volume d'installations n'est qu'une mesure de la performance parmi d'autres, et souvent la moins informative. La croissance mobile dépend de l'acquisition d'utilisateurs qui s'engagent, restent et génèrent de la valeur dans la durée, et c'est pour ça que notre travail d'acquisition se juge sur des événements réels et le payback, jamais sur le CPI. Ce cas laisse quelques leçons à garder :
- Un gros volume d'installations ne signifie pas une acquisition saine.
- Un CPI bas peut cacher de gros problèmes de qualité de trafic.
- Un partenaire réputé n'est pas une garantie : auditez le trafic, pas la marque qui le vend.
- L'analyse comportementale vaut souvent plus que le volume d'acquisition seul.
- Des audits de trafic réguliers permettent de repérer la fraude avant que le budget ne parte, et donnent les preuves pour obtenir un remboursement quand c'est déjà le cas.
- Les données d'attribution doivent toujours être validées contre les données des stores et les autres signaux de performance, et la protection anti-fraude du MMP doit être activée dès le premier jour.
Les meilleures stratégies de marketing mobile ne cherchent pas à générer le plus d'installations, mais à acquérir de vrais utilisateurs qui contribuent au revenu et à une croissance durable. La fraude publicitaire mobile évolue avec l'écosystème, ce qui fait de la validation du trafic un élément indispensable de toute stratégie d'acquisition. Comme ce cas le montre, des campagnes qui semblent réussies en surface peuvent cacher de sérieuses inefficacités sous les métriques habituelles.
Chez Scalebay, nous sommes convaincus qu'une croissance mobile durable commence par des données fiables. En combinant expertise en acquisition, analyse de l'attribution et validation continue du trafic, les entreprises prennent de meilleures décisions, protègent leurs budgets et scalent en confiance. Si vos chiffres d'installations ont l'air meilleurs que votre business, parlons-en, ou lisez notre approche de l'attribution et de la rétention sur le blog.